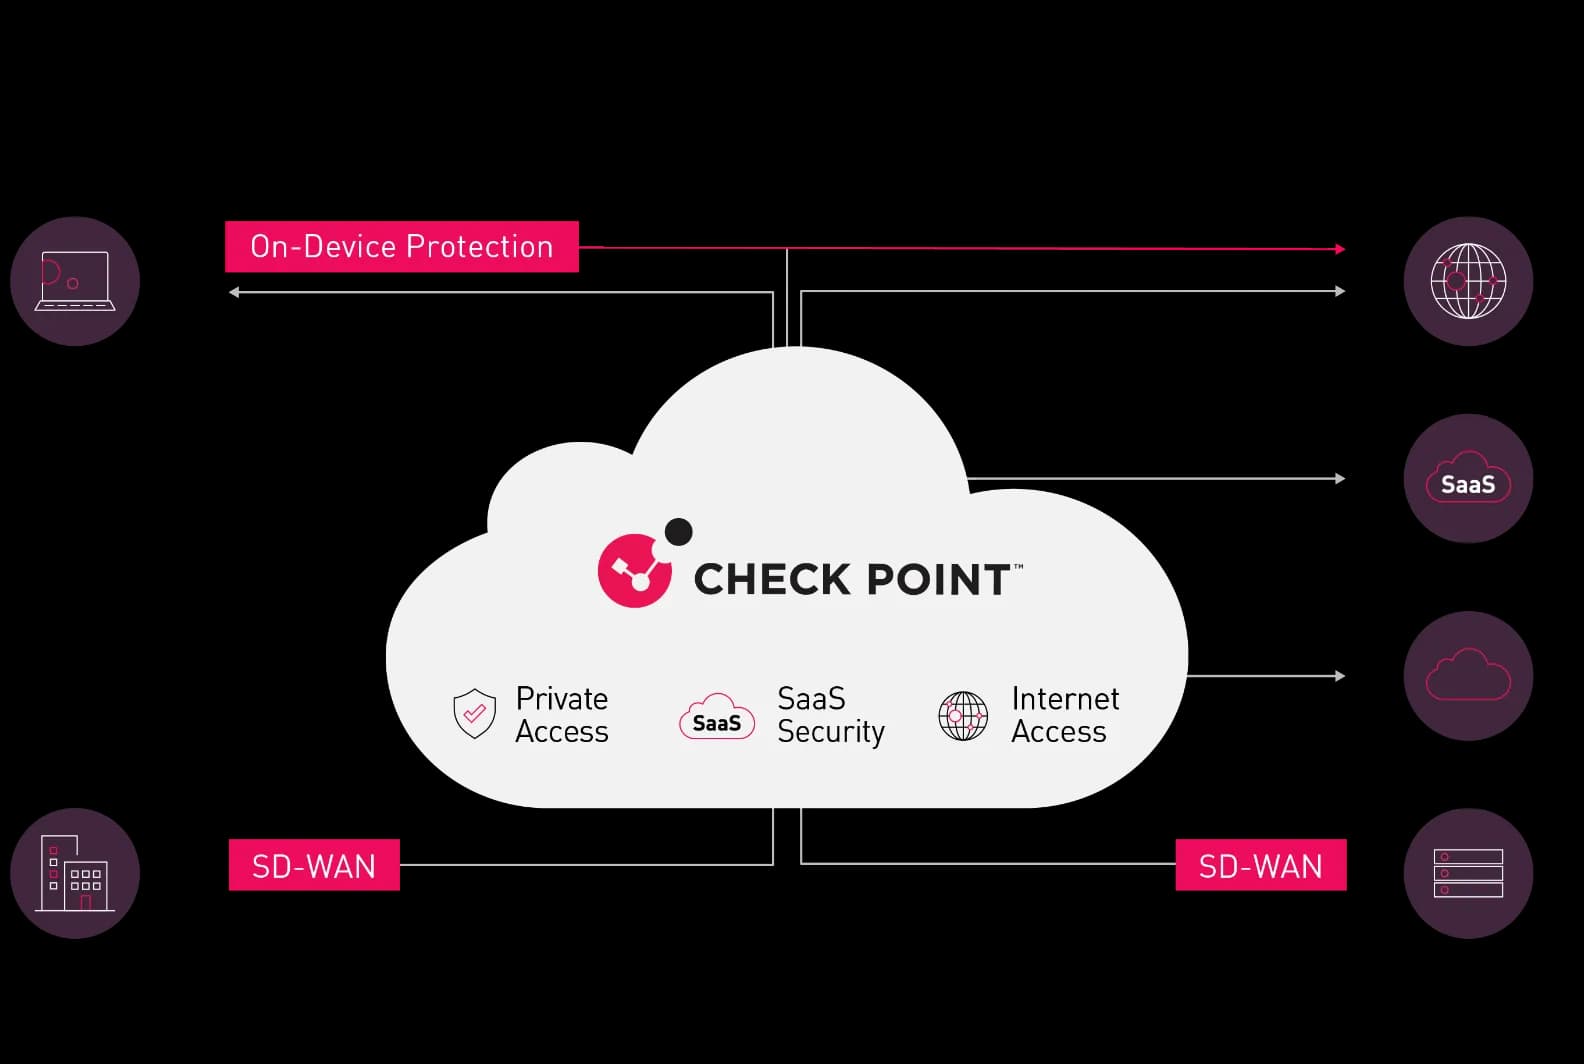
Check Point SASE подходит компаниям с распределенной инфраструктурой, удаленными и гибридными сотрудниками, несколькими офисами и активным использованием облачных сервисов. Вместо создания сложной инфраструктуры из отдельных VPN, шлюзов безопасности и сетевых решений организация получает централизованную платформу, через которую можно управлять доступом пользователей, сетями и политиками безопасности.
Архитектура Check Point SASE позволяет предоставлять сотрудникам доступ только к тем приложениям и ресурсам, которые необходимы для работы. При этом проверяется личность пользователя, состояние устройства и заданные администратором правила доступа.
Преимущества Check Point SASE
Единая платформа для сети и безопасности
Администраторы получают централизованное управление пользователями, устройствами, корпоративными ресурсами, сетями и правилами безопасности. Это упрощает обслуживание инфраструктуры и уменьшает количество отдельных средств защиты, которые необходимо настраивать и контролировать.
Безопасный доступ на основе Zero Trust
Check Point SASE использует подход Zero Trust Network Access и позволяет предоставлять доступ не ко всей корпоративной сети, а к конкретным приложениям и ресурсам. Политики могут учитывать пользователя, группу, устройство и другие параметры подключения.
Защита удаленных и гибридных сотрудников
Пользователи могут безопасно подключаться к внутренним приложениям, облачной инфраструктуре и корпоративным сервисам из офиса, дома или во время поездок. Платформа поддерживает защищенный доступ как для управляемых, так и для некоторых сценариев с неуправляемыми устройствами.
Высокая производительность подключения
Check Point использует глобальную сетевую инфраструктуру с более чем 80 точками присутствия. Full Mesh архитектура помогает оптимизировать маршруты между пользователями, офисами, дата-центрами и облачными ресурсами.
Защищенный интернет-доступ
Check Point SASE помогает контролировать интернет-трафик сотрудников и блокировать опасные сайты, вредоносные файлы, фишинг и другие веб-угрозы. Гибридная архитектура позволяет выполнять часть проверок непосредственно на устройстве и уменьшать необходимость перенаправления всего трафика через удаленный облачный шлюз.
Контроль SaaS-приложений
Платформа позволяет контролировать использование корпоративных и сторонних SaaS-сервисов, обнаруживать Shadow SaaS и применять политики защиты данных.
Поддерживается контроль более 10 000 облачных приложений, а механизмы классификации данных включают более 800 предварительно настроенных типов данных.
Защита корпоративных данных
Средства DLP позволяют обнаруживать конфиденциальную информацию и ограничивать ее передачу через веб-приложения и SaaS-сервисы. Доступны механизмы контроля загрузки файлов, действий в браузере и использования генеративных AI-сервисов.
Secure SD-WAN
Организации с несколькими офисами могут использовать Check Point SASE для оптимизации WAN-соединений. Решение поддерживает автоматический выбор канала в зависимости от задержки и потерь пакетов, оптимизированную маршрутизацию бизнес-приложений и быстрое переключение между доступными WAN-каналами.
Масштабирование без сложной инфраструктуры
Облачная архитектура позволяет подключать новых пользователей, филиалы и ресурсы без необходимости развертывать отдельные аппаратные VPN-шлюзы для каждого нового сценария доступа.
Основной функционал Check Point SASE
-
Zero Trust Network Access для доступа к корпоративным приложениям и ресурсам
-
защищенный удаленный доступ сотрудников
-
Private Access для внутренних и облачных ресурсов
-
защищенный доступ в интернет
-
Web Filtering
-
DNS Filtering
-
защита от вредоносного ПО
-
защита от фишинга
-
предотвращение ransomware и других веб-угроз
-
проверка состояния устройства перед предоставлением доступа
-
политики доступа для пользователей и групп
-
многофакторная аутентификация
-
поддержка SSO
-
интеграция с корпоративными системами идентификации
-
централизованное управление через облачную консоль
-
Firewall as a Service
-
контроль SaaS-приложений
-
обнаружение Shadow SaaS
-
SaaS Security
-
Data Loss Prevention
-
AI-классификация корпоративных данных
-
контроль использования генеративных AI-сервисов
-
защита браузера
-
доступ с управляемых и неуправляемых устройств
-
Secure SD-WAN
-
автоматический выбор оптимального WAN-канала
-
мониторинг пользователей и сетевой активности
-
централизованное применение политик безопасности
-
подключение офисов, дата-центров и облачных инфраструктур
-
глобальная Full Mesh сеть Check Point