В рамках платформы объединяются мониторинг дарквеба, данные threat intelligence, инструменты исследования скомпрометированных устройств, выявления мошеннических операций, OSINT-расследования.
Основные пользователи IntelForce:
- отделы ИБ больших предприятий;
- SOC-аналитики;
- команды по реагированию на инциденты;
- компании, которым требуется обзор угроз вне стандартного периметра безопасности.
Функциональные возможности:
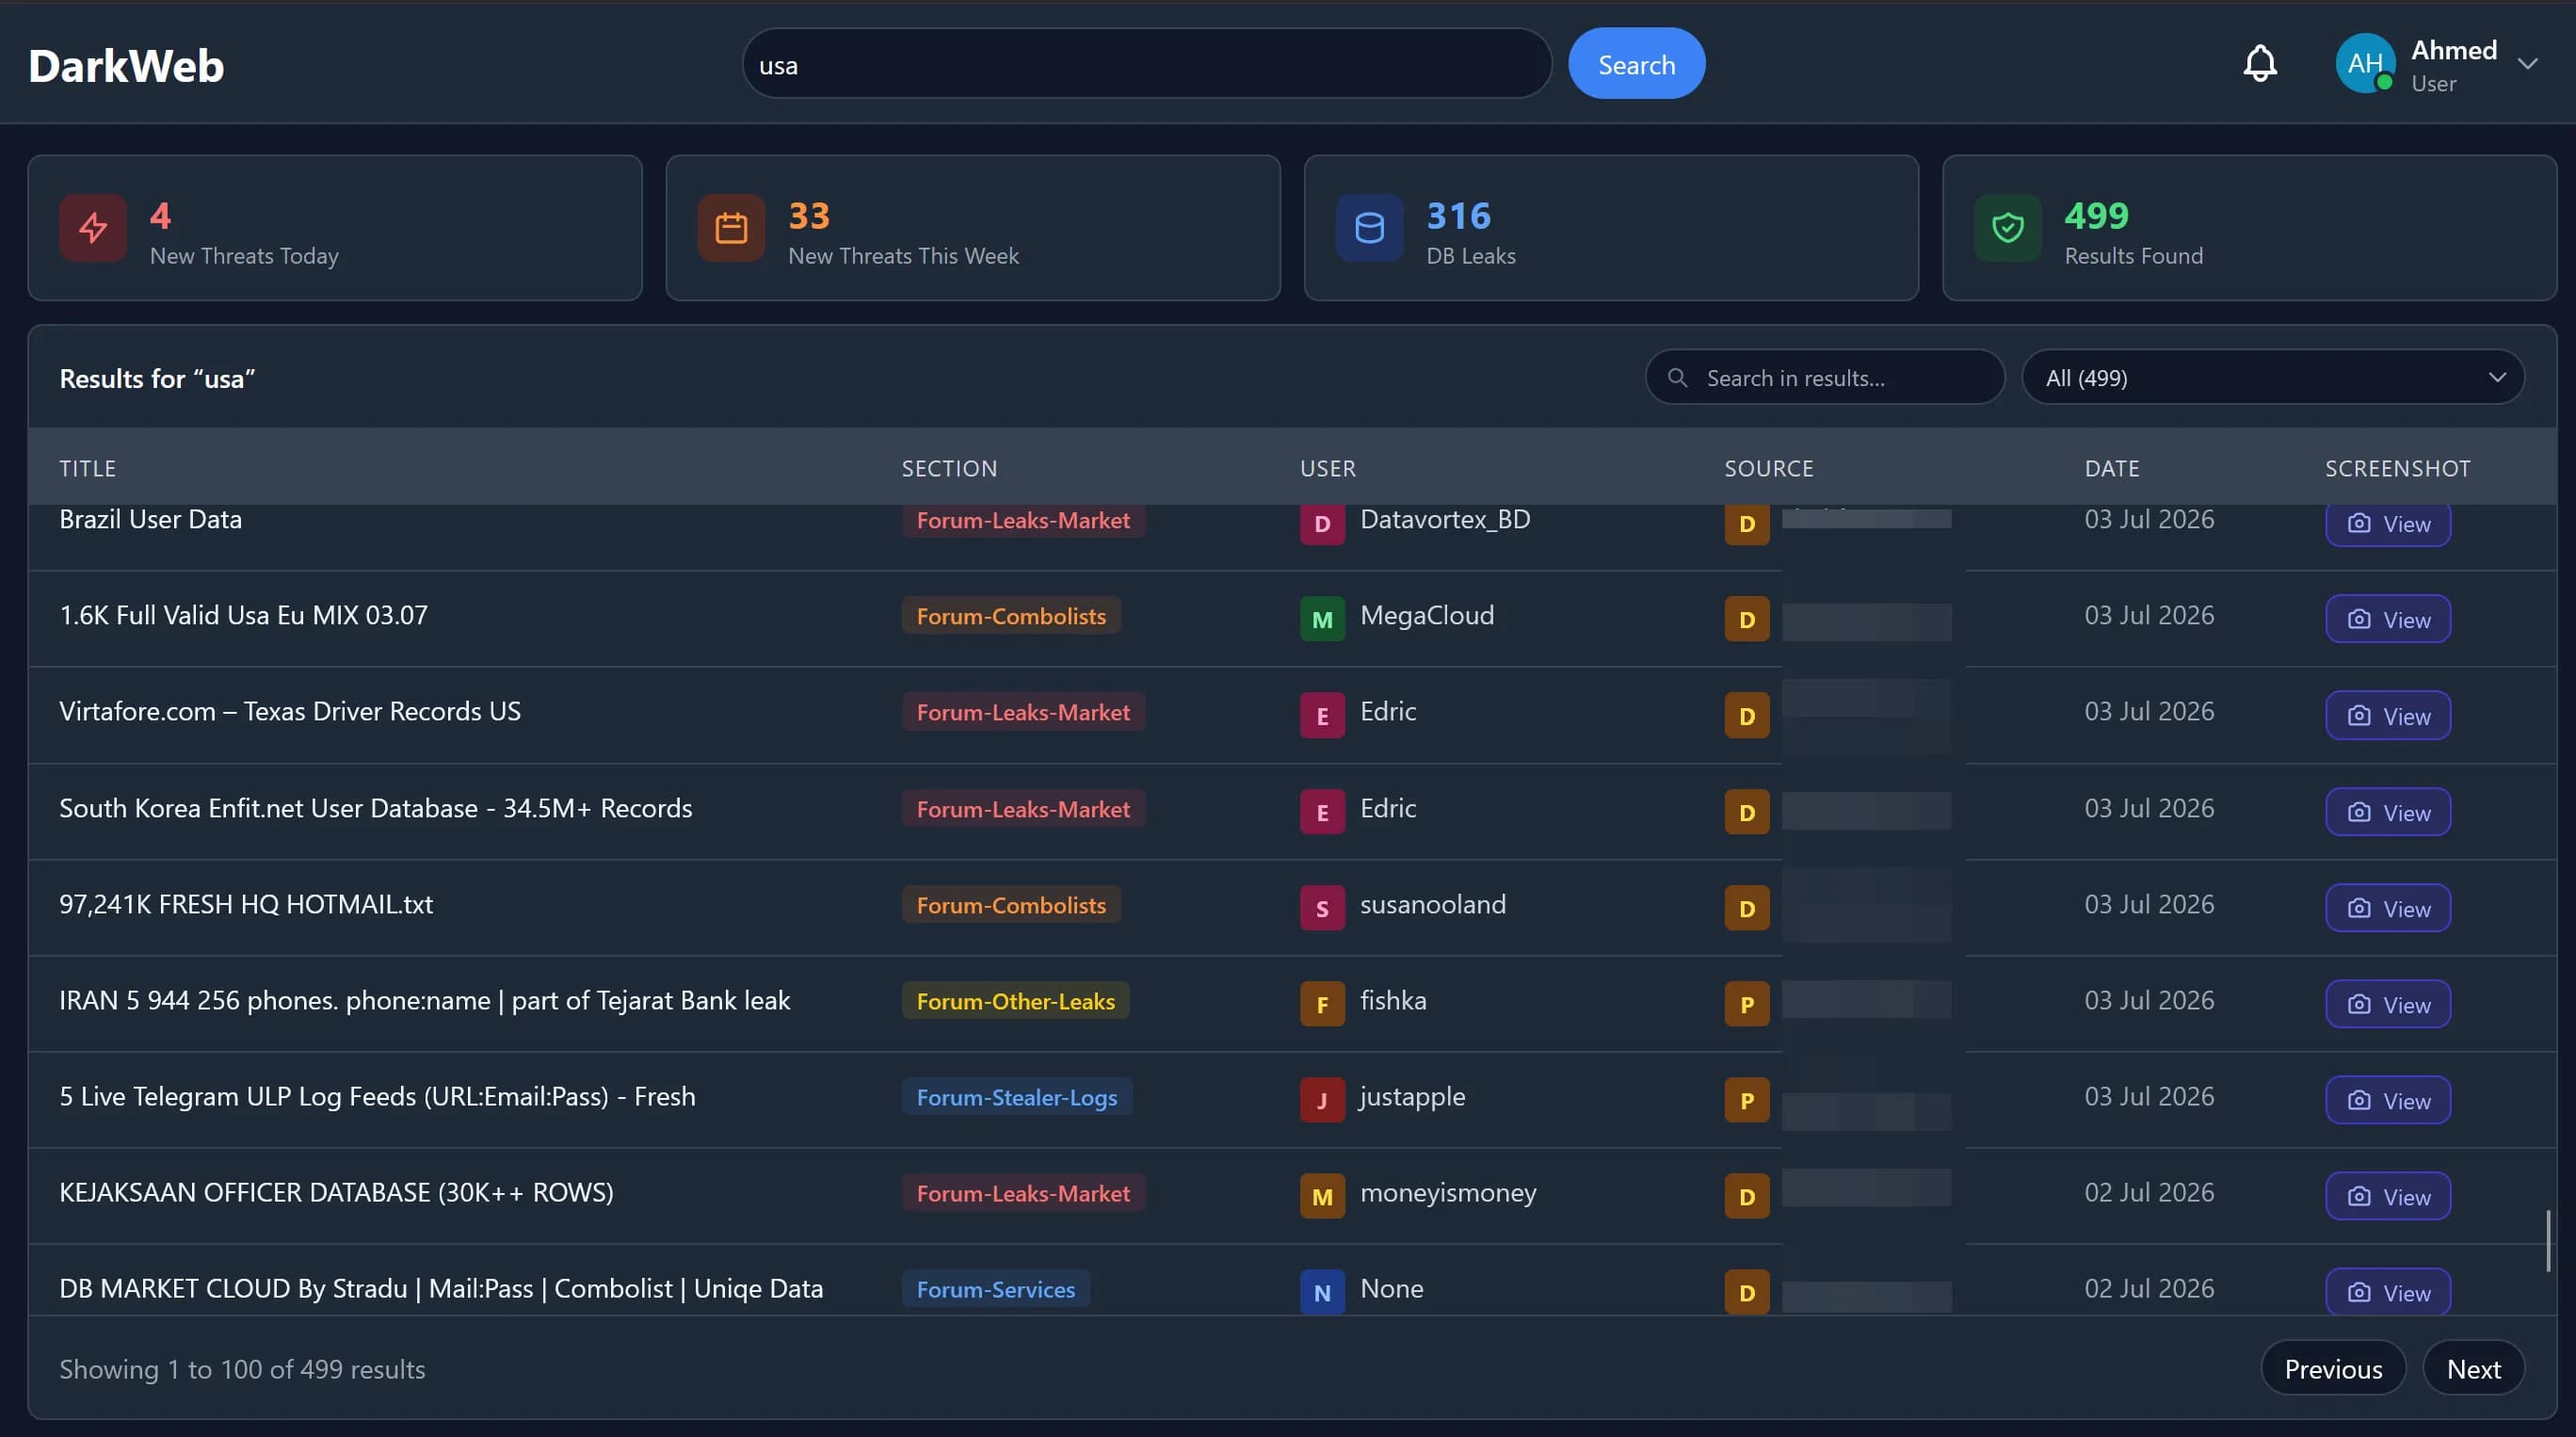
- мониторинг DarkNet. Программа проверяет 150+ источников (форумы, сервисы обмена текста, торговые площадки). Вся информация проходит классификацию и содержит данные об источнике, скрины. Это упрощает процесс расследования гипотетических утечек без посещения сайтов даркнета напрямую.
- лента Threat Intelligence. Это обновляемая информация об угрозах, включает более 12 млн индикаторов (IP, домены, URL, хеши файлов, семейства вредоносных программ). Данные сопоставляются, анализируются по уровню точности. Ленты могут интегрироваться с SIEM, EDR, SOAR, файерволами.
- администрирование поверхности атаки. Платформа отслеживает поверхность атаки, предоставляет данные о внешнем цифровом следе и обнаружении вероятных уязвимостей.
- мониторинг скомпрометированных устройств. IntelForce показывает информацию о 40+ млн дискредитированных устройств, на которых потенциально могут проявлять активность вредоносные программы или ботнеты.
- обнаружение мошеннических действий. IntelForce выявит попытки компрометации банковских карт. Такая функция будет полезна для банков, организаций электронной коммерции, финансовых учреждений.
- OSINT-исследования. Специалисты отделов ИБ могут воспользоваться OSINT-инструментами, с помощью которых выполняется поиск по открытых общедоступных каналах Сети и закрытых наборах данных.