Кибербезопасность уже давно не дополнительная опция. Это обязательный компонент для защиты IT-инфраструктуры бизнеса. Если раньше специалисты отделов безопасности создавали систему реагирования после свершившейся кибератаки, то сейчас тактика меняется. Компаниям необходимо укреплять киберзащиту и превентивно действовать до возникновения инцидента и не ждать серьезных убытков.
Мониторинг на ранних стадиях поможет предотвратить кражу логинов и паролей, ransomware-атаки, утечку конфиденциальных данных, уязвимости. Привычные инструменты защиты все так же работают, но появляется актуальность получения данных об угрозах, которые формируются за рамками корпоративных сетей.
Платформа IntelForce помогает предприятиям обнаруживать внешние угрозы, мониторить утечки информации, усиливать кибербезопасность. Принцип работы программы заключается в отслеживании даркнета, функциях Threat Intelligence, управлении поверхностью атаки, OSINT-разведки. С помощью платформы подразделения по безопасности получают данные, которые позволяют выявить угрозы и принять рациональные решения.
Комбинирование информации о внешних угрозах и выполнение текущих действий защиты, позволяет предприятию перейти от реактивной методики к проактивному алгоритму.
Обнаружение угроз на ранних этапах - почему это важно?
Структура кибератак содержит несколько стадий (разведка, кража учетных данных, первичный доступ, передвижение по сети и взлом/хищение бизнес-данных). Но выявить опасную активность можно и до того, как злоумышленник сделает свои «грязные» делишки.
К примеру, логины и пароли сотрудников вполне вероятно можно найти в украденных наборах данных, уязвимая программа может обнаружить скрытую опасность, а Threat Intelligence обозначит инфраструктуру с вредоносным следом. Идентификация таких признаков позволяет проводить расследование и предоставлять соответствующие меры.
Какие преимущества раннего обнаружения для организации:
- минимизация угрозы утечки информации. При своевременном выявлении скомпрометированных личных кабинетов, аккаунтов, утечки приватных данных предприятия выстраивают лучшую защиту «учеток» и расследуют вероятный несанкционированный доступ.
- высокий уровень готовности к ransomware-атакам. Сведения о скомпрометированных аккаунтах, показателях вредоносных программ, новых угрозах помогает укрепить защиту до того, как инцидент станет масштабным.
- уменьшение сбоев в рабочих процессах. Раннее обнаружение уязвимостей снижает риск перерастания проблемы в глобальный сбой.
- оптимальное распределение ресурсов. Контекстные данные об угрозах позволяют специалистам по ИБ фокусироваться на самых актуальных рисках.
- сохранение доверительных отношений с клиентами. Реагирование, как ответная мера на объективные предупреждения уменьшает вероятность утечки информации, неполадок в деятельности сервисов, подрыва репутации компании.
Придерживайтесь таких рекомендаций, как мониторинг данных учетных записей, журналов безопасности, управление доступом, внедрение многофакторной аутентификации. Таким образом, вы увидите, как оптимально взаимодействуют вместе внешняя разведка и внутренние методы контроля.
Как функции IntelForce улучшают обнаружение угроз?
Мониторинг DarkWeb: определение утечки данных предприятия
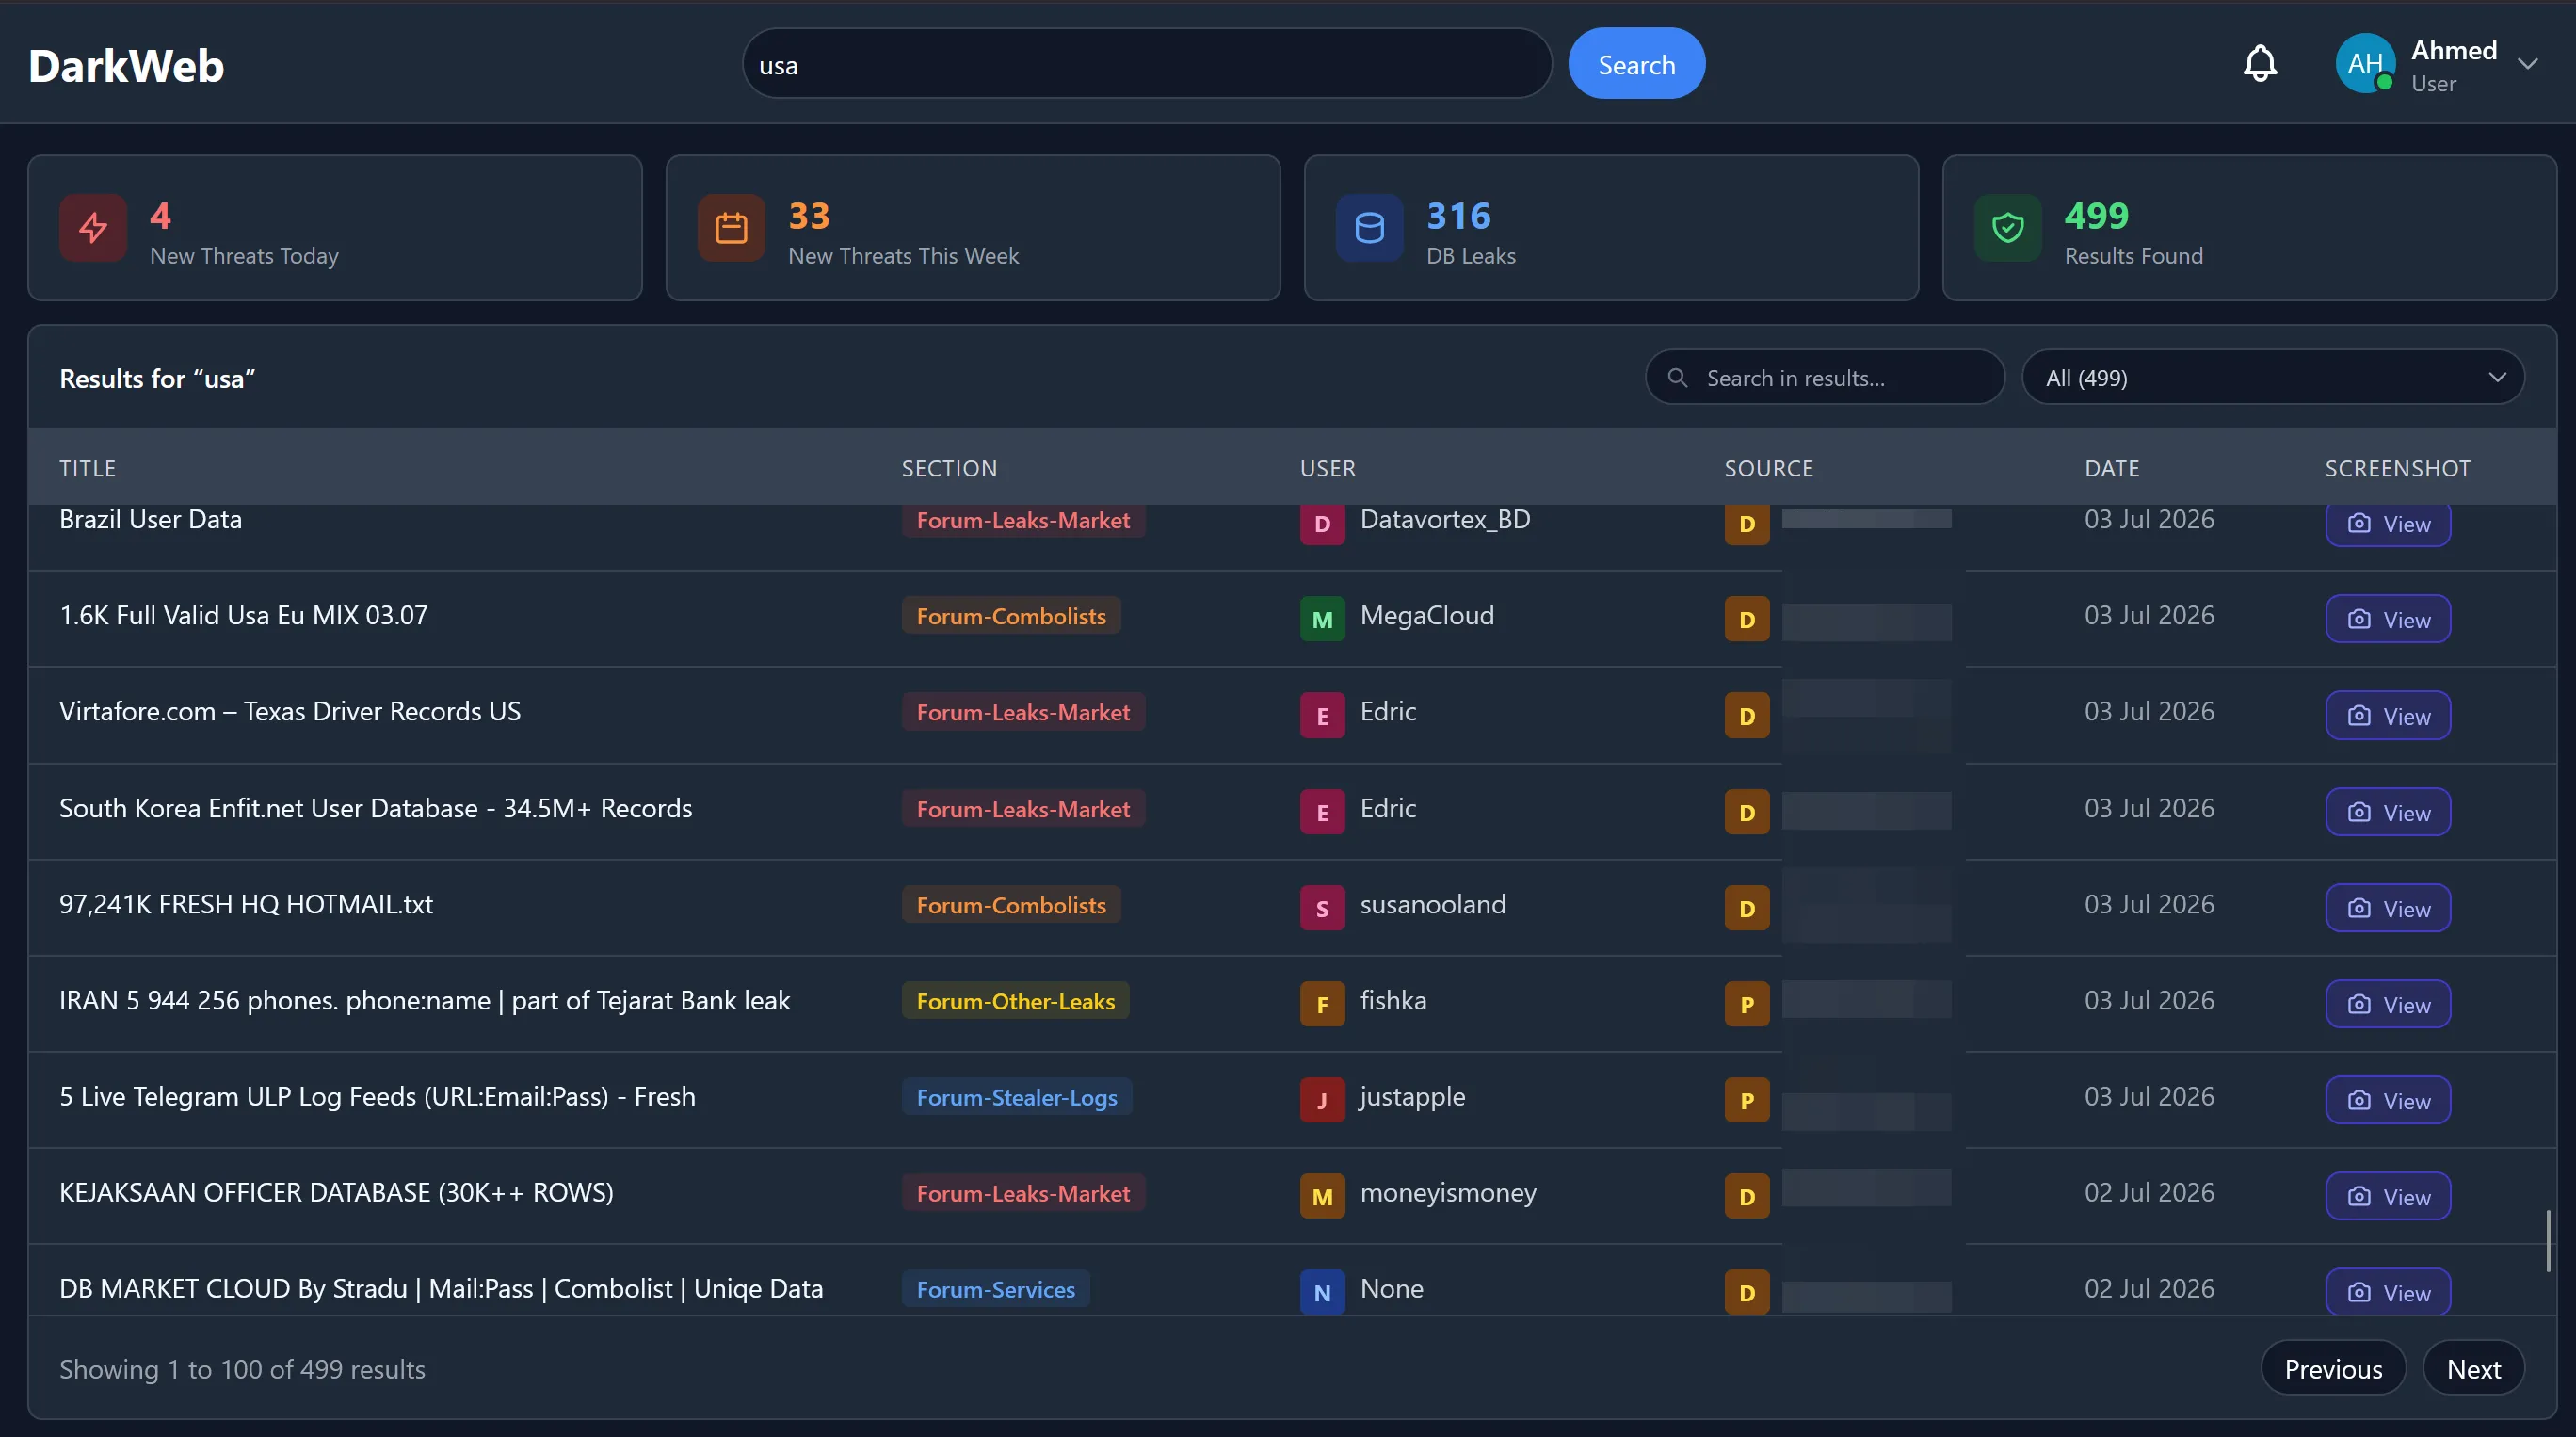
Украденную конфиденциальную учетную информацию, клиентские данные, документацию можно найти на форумах киберпреступников, сообществах с логами вредоносных стиллеров. Не всегда компании сразу узнают о том, что их данные - в открытом доступе.
Отслеживание дарквеба IntelForce позволяет обнаруживать подобные утечки с помощью поиска в различных источниках по таким критериям, как организация, сотрудники, домены. Платформа проводит мониторинг 150+ источников в теневом вебе. IntelForce группирует найденные сведения по категориям и источникам, показывает скрины.
Полученные данные помогают организациям обнаруживать возможные риски:
- похищение «учеток» сотрудников: рабочие e-mail-адреса, пароли могут попасть в слитые базы данных, логи стиллеров;
- компрометация информации о клиентах: утечка клиентских данных свидетельствует о нарушении конфиденциальности;
- попадание в открытый доступ внутренней документации: в преступных группах могут появится документы, записи баз данных, что является следствием несанкционированной передачи данных;
- утечка, связана с вымогательскими программами: если на сайтах преступников появляются любые данные о предприятии, это ранний сигнал причастности организации к Ransomware-атаке;
- вероятная компрометация логинов и паролей: утрата файлов cookie, ID-данных означает, что нужно проверить сеансы пользователей и журналы доступа.
Своевременное реагирование уменьшает риски
Допустим ID-данные сотрудника обнаружились в наборе файлов программы-стиллера, но это еще не признак того, что преступник вскрыл данные о компании и взломал систему. Это повод для запуска расследования.
Специалисты ИБ проверяют скомпрометированный аккаунт, если нужно, сбрасывают учетные данные, просматривают настройки MFA аутентификации, анализируют журналы провайдера (IdP) с целью мониторинга подозрительных действий.
Такие шаги предупреждают использование слитой информации преступниками или помогут обнаружить вторжение до активной стадии инцидента.
Аналитика угроз: обнаружение очевидного вредоносного поведения
Нередко злоумышленники используют одинаковые методики, вредоносную инфраструктуру, программы, фишинговые домены в разных атаках.
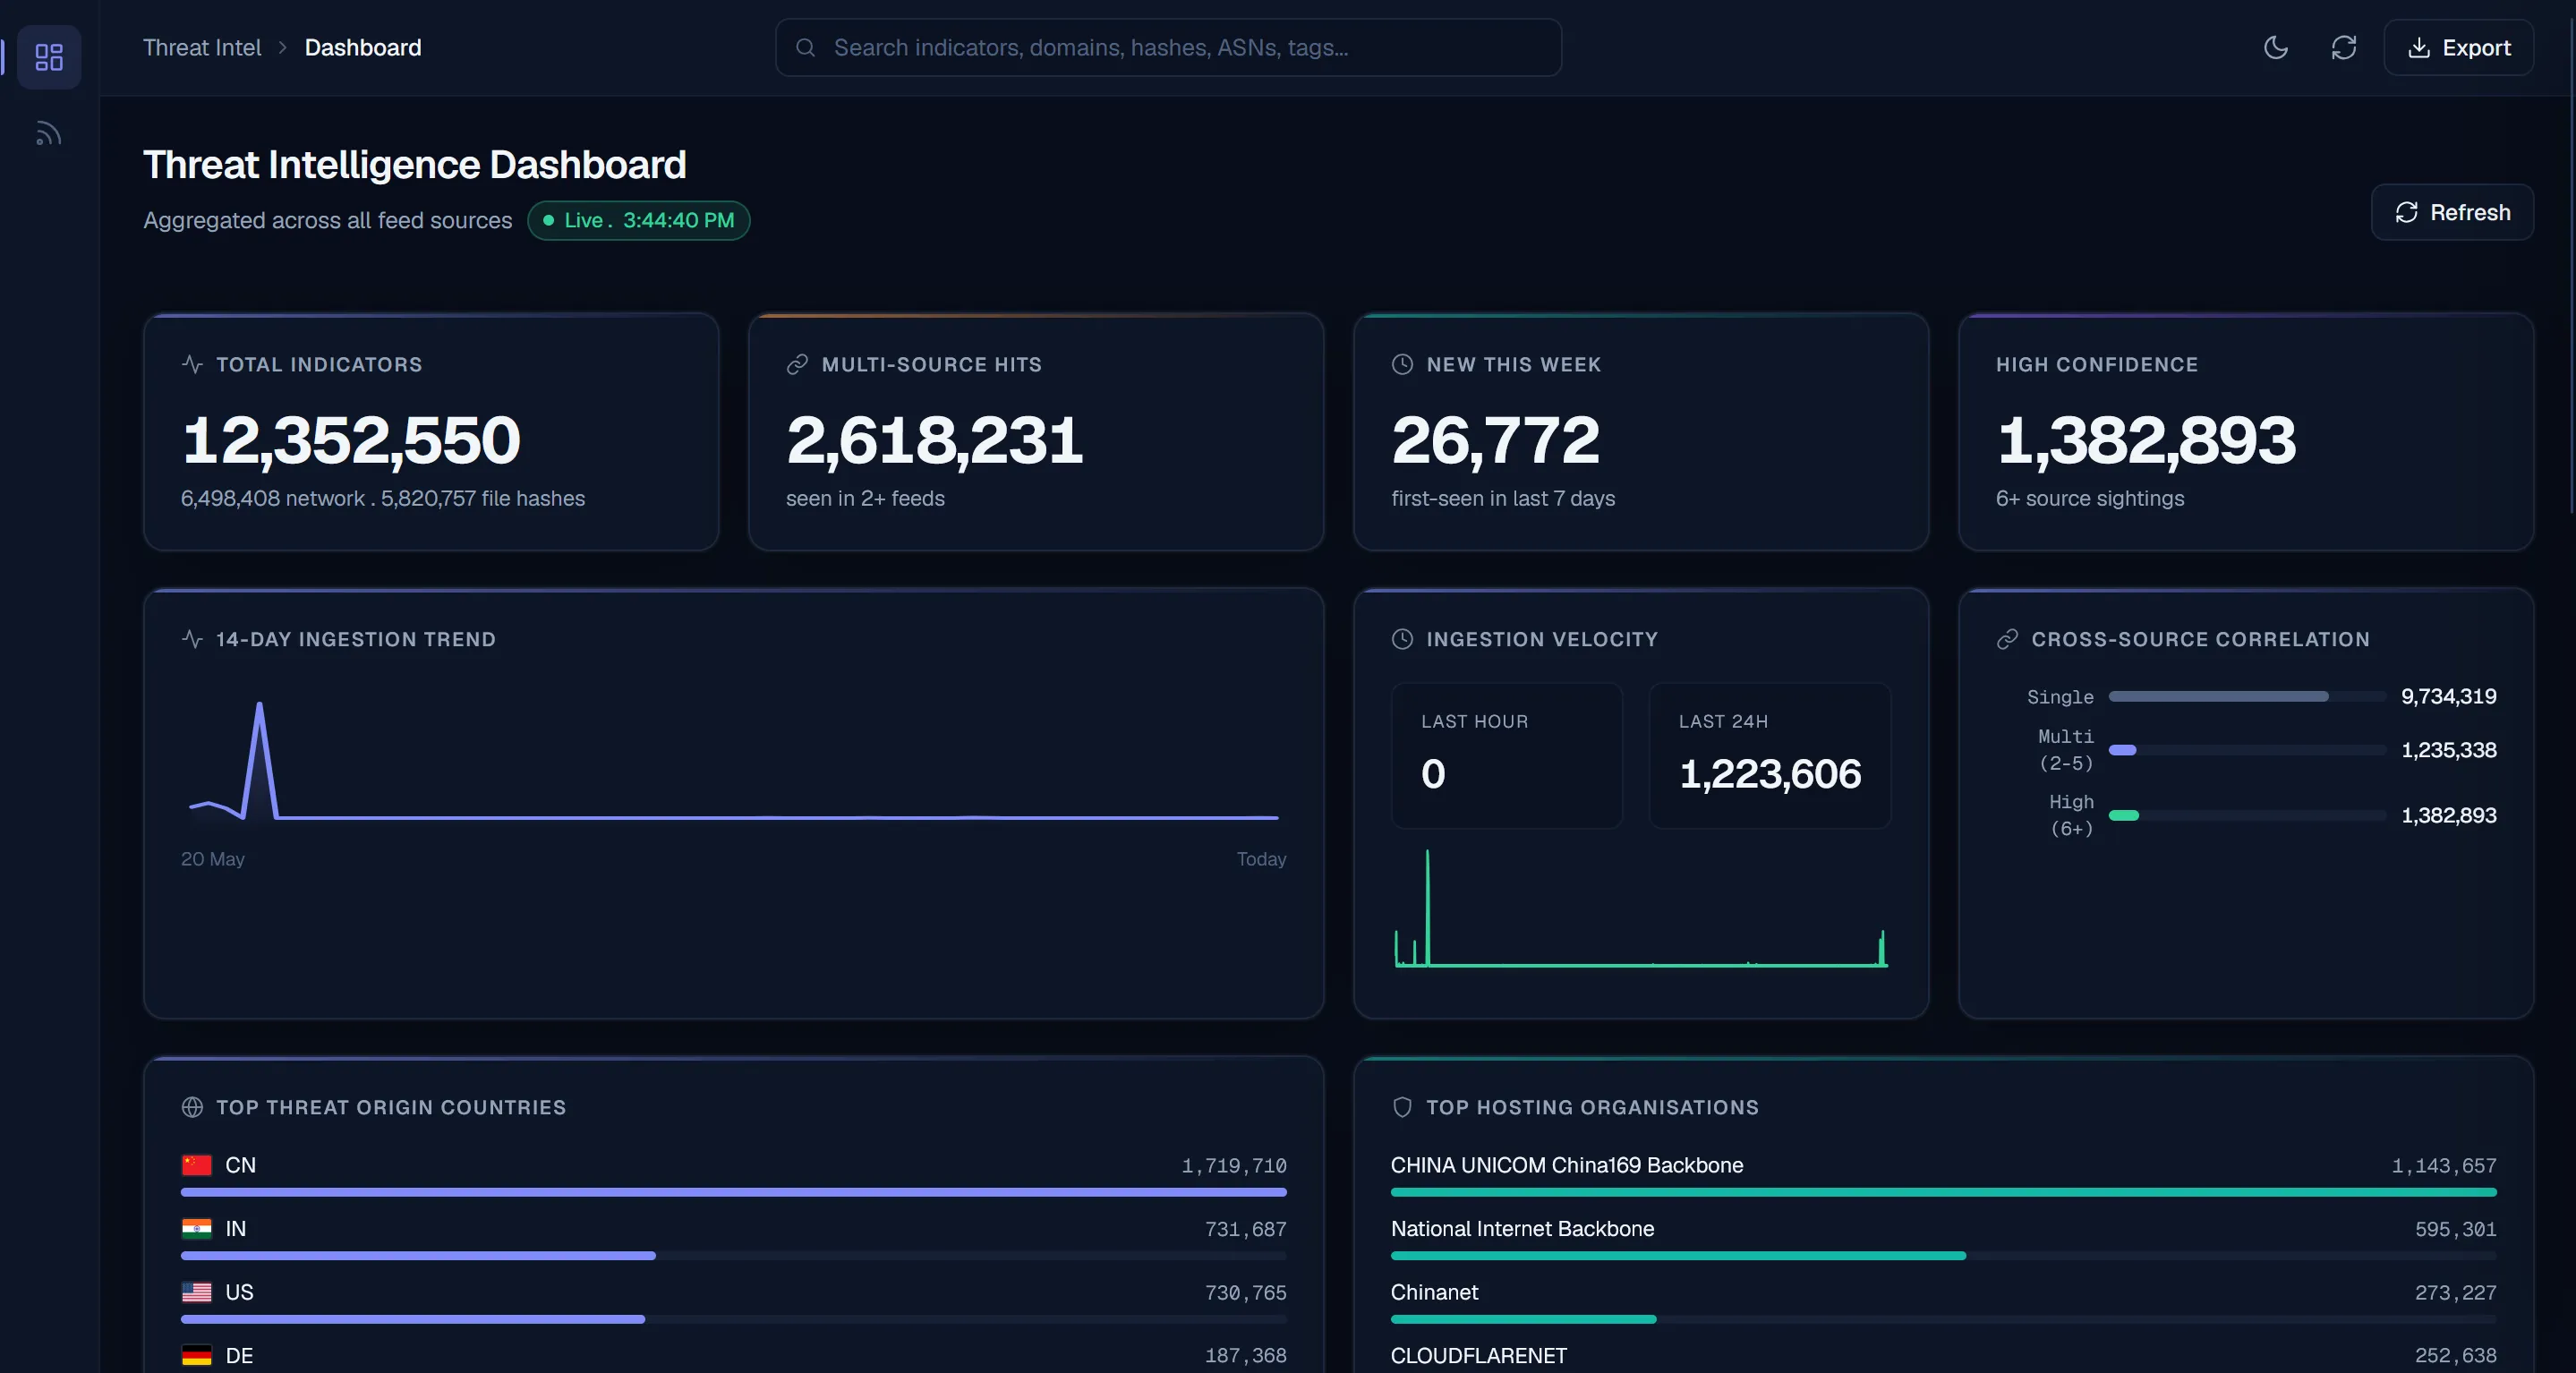
Анализ угроз (Threat Intelligence Feeds) призван обозначить такие индикаторы и расшифровать их потенциальную связь с вредоносными действиями. IntelForce содержит так называемые потоки данных об угрозах, которые консолидируют индикаторы компрометации (IOC) из многообразия источников. К таким данным относятся URL, IP-адреса, вид вредоносных программ, домены, хеши файлов, временные метки.
В общем потоки насчитывают 12+ млн индикаторов, включают оценку степени достоверности, интеграцию с действующими инструментами защиты.
Превращение сведений об угрозах в превентивные действия
Функция Threat Intelligence полезна, когда она используется для улучшения текущего выявления угроз и отклика на них.
К примеру, аналитик получает индикатор, который связан с известным типом вредоносной программы. В дальнейшем этот индикатор можно сравнить с сетевым трафиком, телеметрией конечных устройств, записями в журналах файервола.
Как только обнаружатся совпадения в пределах организации, специалисты проводят расследование. Они разбираются, имело ли место взаимодействие системы с подозрительной программой, есть ли вредоносный файл, и нужны ли еще действия по устранению угрозы.
IntelForce обеспечивает поддержку выгрузки данных об угрозах с использованием API в форматах CSV, JSON, STIX. Благодаря интеграции платформы с EDR, SIEM, SOAR-системами, брандмауэрами можно дополнять текущую конфигурацию кибербезопасности.
Регулирование поверхности атаки: обнаружение уязвимостей до момента их использования преступниками
Целями внешней поверхности атаки являются приложения, сервисы, домены, серверы. Корпоративная инфраструктура все больше расширяется - организации используют облачные среды, устанавливают новое ПО, дополнительные сервисы. И поэтому обзор внешней картины активов затрудняется, что повышает вероятность зловредных действий.
Администрирование поверхности атаки - это одна из функциональных возможностей IntelForce, которая помогает отследить цифровой след предприятия и обнаружить вероятные уязвимости. Аналитики смогут оценивать уровень внешней уязвимости, идентифицировать первоочередные секторы для последующего анализа.
Возможные проблемные участки:
- активы, которые практически не используются;
- внезапный открытый доступ к службам, системам;
- вероятные уязвимости во внешних программах;
- модификации в обозримом корпоративном цифровом следе;
- критические активы, которые требуют повышенной проверки безопасности.
Открытие видимости и уменьшение угроз
Например, отдел ИБ предприятия выявил интернет-доступную систему, которая «выпала» из процесса верификации безопасности. IT-специалисты устанавливают владельца, утверждают актуальность использования сервиса, анализируют настройки, определяют необходимость обновлений или ограничивают доступ.
Таким образом, проблема уязвимости устраняется до использования злоумышленником и минимизируются риски потенциальных атак.
Обращаем внимание, что работа с поверхностью атаки - это не автоматическая ликвидация уязвимостей. Ответственная команда обязательно проверяет обнаруженные риски, упорядочивает по приоритетности, затем сотрудники ИБ или IT устраняют их.
Анализ по скомпрометированным устройствам: определение рисков за рамками сети организации
Компрометация устройств не всегда очевидна - сотрудники работают с девайсами и не догадываются о проблеме. Зловредное ПО по типу инфостиллера может похищать пароли, cookie файлы. В дальнейшем эти данные используют преступники для своих целей.
Сложность состоит в том, что хакеры получают логины и пароли сотрудников, используя личные устройства/каналы, а не через прямой взлом. Компания в этом случает не может это контролировать.
IntelForce содержит опцию мониторинга скомпрометированных устройств, отслеживания массива информации. База данных начитывает больше 40 млн устройств, конечных узлов.
Аналитика позволяет предприятию определить наличие в этих базах учетных данных сотрудников, других индикаторов, связанных с компрометацией.
Как только утечка/компрометация будет обнаружена, безопасники оценивают состояние «слитых» аккаунтов, ликвидируют вероятно скомпрометированные сеансы и решают, что делать дальше.
Внешний анализ особенно полезен для организаций, нанимающих удаленный персонал, дистанционных подрядчиков, как дополнение к EDR-системам и Identity Security.
Стоит отметить, что не обязательно найденная запись означает взлом сети организации. Чтобы точно оценить реальную опасность, нужно провести сравнение с корпоративной телеметрией.
OSINT-технология и отслеживание мошеннических операций: детализация обнаружения угроз
Данные из открытых источников, онлайн-пабликов помогут найти корреляцию между опасными действиями, уязвимыми активами, новыми угрозами.
Платформа IntelForce предусматривает выполнение OSINT-расследований, в основе которых - поиск среди общедоступных источников, массивов информации. В программе можно также выявлять действия мошенников, отслеживать данные о скомпрометированных банковских картах.
В каких ситуациях поможет функция OSINT и предотвратит мошенничество:
- предположение утечки данных;
- преступники выдают себя за сотрудников или руководство компании, незаконное использование данных организации;
- разоблачение данных банковских карт;
- подозрительная деятельность в Сети, касающаяся предприятия или клиентов;
- расследования, для которых необходимы дополнительные данные об угрозе.
Функционал отлично дополнит действующие системы предотвращения мошенничества банковских учреждений, интернет-магазинов, финансовых организаций.
Оповещение в онлайн-режиме, ускоренный процесс анализа инцидентов
Выявить потенциальную угрозу - начало. Следующий этап заключается в том, чтобы исследовать то, что нашли, сделать оценку срочности и обозначить дальнейшие действия.
Часто предприятия получают уведомления об угрозе с задержкой, поэтому такие оповещения не несут в себе полной информации. Это добавляет сложности в построении системы реагирования до того, как угроза превратится в критичную проблему.
IntelForce отправляет оповещения сразу, как только e-mail, IP-адрес, домен появляется в массивах украденных данных, сообществах злоумышленников. Инструмент отслеживания даркнета также показывает все данные - типология угрозы, актуальные скрины, уведомления по ключевым словам.
С помощью такого функционала отделы аналитики не просто обнаруживают угрозы, но и активно расследуют риски на базе источника и характеристики.
Как на практике происходит порядок расследования?
- специалисты по безопасности получают уведомление. Домен или e-mail сотрудника начинает фигурировать в массивах данных;
- аналитик проверяет находку. Проверке подлежат источник, дата появления в «слитых» базах, актуальность найденных данных для организации;
- команда оценивает степень критичности угрозы. Происходит выявление пользователей, чьи данные оказались скомпрометированными, анализ систем, приложений, бизнес-операций;
- отдел по ИБ сопоставляет все полученное с внутренней информацией. В ходе анализа учетных записей, конечных устройств, приложений, сети определяется были ли попытки неправомерных действий, состоявшихся атак;
- предприятие принимает соответствующие меры. Исходя из итогов расследования происходит сброс логинов и паролей, завершение активных сеансов, блокирование утвержденных зловредных индикаторов, ограничение доступа, установление патчей;
- команда по безопасности документирует процесс расследования. В документальном режиме фиксируются результаты проверки и подтверждается правильность действий по устранению риска.
Интеграция платформы IntelForce с корпоративной инфраструктурой безопасности
Предприятия используют различные технологии в сфере кибербезопасности - SIEM, EDR, брандмауэры, SOAR. IntelForce подразумевает доступ c использованием API, выгрузку данных в JSON, CSV, STIX форматы. Поэтому вы сможете перенести индикаторы угроз в уже существующие инструменты безопасности.
Таким образом, вы выстроите упорядоченную цепочку в контексте безопасности:
Внешние сведения об угрозах → Корреляция с корпоративной телеметрией → Анализ рисков → Превентивные действия→ Непрерывное отслеживание.
Предположим, из внешнего канала поступает IP-адрес с признаками вредоносной активности. Предприятие проверяет наличие взаимодействия корпоративных систем с этим IP-идентификатором, проводит расследование, если появились совпадения. И по мере надобности использует блокировку или запускает процесс мониторинга.
Типичные практические ситуации
IntelForce включает все возможности, с помощью которых можно идентифицировать предполагаемую опасность и выстроить нужные действия по обеспечению безопасности.
| Ситуация | Первоначальный признак опасности | Предполагаемые действия по реагированию |
|---|---|---|
| Кража логина и пароля | Данные аккаунтов сотрудников выявлены в «слитых» базах | Сброс учетных данных, прекращение активных сеансов, проверка историй авторизации в систему |
| Ransomware-атаки | Данные о предприятии фигурируют на форумах киберпреступников | Оценка уязвимостей, укрепление контроля доступа, организация готовности к отклику на инциденты |
| Вредоносная инфраструктура | Threat Intelligence обнаруживает опасный IP или домен | Сравнение логов, проверка совпадений, блокирование подтвержденных индикаторов |
| Системы с внешним доступом | Обнаружена потенциальная уязвимость | Проверка замеченной проблемы, установка исправлений/приостановление доступа |
| Утечка клиентских данных | В открытых массивах данных найдены записи, которые хранятся на предприятии | Анализ последствий, расследование ситуаций с доступом, принятие мер согласно процедурам отклика на инцидент |
| Вероятные мошеннические операции в сфере платежей | Обнаружена компрометация данных банковской карты | Построение коммуникации с отделами по борьбе с мошенничеством и укрепление безопасности платежей |
IntelForce - важный компонент стратегии проактивного подхода к безопасности
Полезность платформы сработает, если придерживаться упорядоченной и пошаговой процедуры внедрения и реагирования:
- Обозначение активов, которые требуют мониторинга. Определите, электронные адреса, домены предприятия, IP, филиалы и все, что нуждается в отслеживании и склонно к утечке или компрометации.
- Приоритизация рисков для мониторинга. Установите приоритеты рисков - кража логинов и паролей, утечка клиентских данных, атаки вымогательских программ, внешние уязвимости.
- Настройка уведомлений, интеграций. Активируйте Threat Intelligence, позаботьтесь о том, чтобы были подключены оповещения к внутренним системам безопасности. Для этого используйте API-интеграцию или форматы экспорта информации.
- Составление плана расследования. Необходимо определиться с тем, кто будет анализировать уведомления, а кто устранять проблемы, каким способом построить проверку данных.
- Сверка внешних полученных данных и внутренних сведений. Просматривайте журналы аутентификации, мониторинг конечных устройств, данные корпоративной сети для определения уровня опасности внешнего сигнала.
- Анализ полезного действия. Поддерживайте мониторинг времени проверки уведомлений, временного диапазона устранения сложностей, периодичности ложных срабатываний, повторных уязвимостей.
- Используйте дополнительные средства для безопасности предприятия. Устанавливайте многофакторную аутентификацию, управляйте исправлениями, проводите защиту конечных устройств, обеспечьте надежный бэкап. IntelForce направлен на дополнение этих действий, а не их замену.
Как работает IntelForce: пример использования в банке
Предположим ситуацию: коммерческий банк заботится о защите конфиденциальной информации, стабильной работе сервисов и стремится заранее обнаруживать угрозы, не ждать финансовых потерь.
В банке уже функционируют SOC-служба, SIEM, инструменты защиты конечных точек, файерволы и MFA аутентификация. Но специалисты отдела безопасности слабо осведомлены о внешней информации: возможных кражах паролей сотрудников, скомпрометированных устройствах, данных в даркнете.
IntelForce решает эту проблему посредством таких возможностей, как Threat Intelligence, мониторинга подпольной сети, обнаружения скомпрометированных устройств.
Ниже представлен пример, как банк внедряет IntelForce в свою инфраструктуру безопасности (сценарий гипотетический, не является реальным кейсом).
Ситуация: выявление «слитых» учетных данных сотрудника банка
- Отслеживание информации о банке в интернет-пространстве
Отдел ИБ выполняет настройку мониторинга доменов, e-mail персонала и другие необходимые идентификаторы. Далее платформа ищет в своих каналах вероятные украденные или скомпрометированные данные.
- IntelForce находит подозрение на кражу данных корпоративного аккаунта
Согласно предупреждению, логин и пароль сотрудника появился в преступной базе данных сворованных «учеток». Предупреждение направляется для дальнейшего изучения в SOC-центр. Этот сигнал не свидетельствует о взломе сети банка, но это серьезный повод начать расследование потенциальной компрометации счетов.
- На третьем этапе SOC-служба проводит анализ, корректирует риск
В ходе проверки определяется уровень доступа учетных данных к конфиденциальным конфигурациям, клиентским данным, платежным транзакциям. При обнаружении опасности для банка ответственные лица сбрасывают логин и пароль, отзывают активные сеансы, токены, проверяют MFA и смотрят последние активности авторизации в систему.
- Проверка и сравнение данных с информацией внутренней безопасности
Сотрудники SOC мониторят журналы аутентификации, уведомления конечных устройств, активность в сети, не было ли там подозрительных входов, нестандартного доступа.
- Действия для недопущения дальнейшего развития преступления
В зависимости от итогов расследования банк временно деактивирует украденную учетную запись, блокирует актуальные зловредные индикаторы, исследует компьютер сотрудника, ограничивает доступ к конфиденциальным системам. В ситуации, когда подтвержден несанкционированный доступ, отдел безопасности банка придерживается процедур по сдерживанию, расследованию, восстановлению угроз.
Важный плюс платформы IntelForce - банк может заметить фактическую утечку ID-данных до начала атаки на банковскую систему. И даже при запуске преступных действий данные, предоставляемые платформой, помогают идентифицировать инцидент и устранить его на начальных стадиях.
В каких еще случаях IntelForce поможет банкам или финансовым организациям?
Кроме утечки ID-данных для банков актуальны и другие сценарии:
| Сценарий | В чем состоит польза IntelForce | Действия банка |
|---|---|---|
| Утечка данных клиентских платежных карт | Обнаружение утечки | Поставьте в известность отдел по борьбе с мошенничеством, расследуйте транзакции и придерживайтесь процедур по безопасности карт |
| Вредоносный IP-адрес или домен | Каналы данных об угрозах (Threat Intelligence Feeds) показывают индикаторы угроз | Просматривайте журналы SIEM, проводите анализ ключевых взаимосвязей, блокируйте подтвержденные угрозы при необходимости |
| Банковская информация появилась на преступных форумах | Информирование аналитиков о потенциальных утечках | Оцените достоверность информации, начните процесс расследования |
| Интернет-доступный актив представляет собой потенциальную уязвимость | Повышение прозрачности внешней поверхности атаки банка | Проверьте наличие уязвимости, установите патчи или ограничьте ненужный доступ |
Цель платформы состоит в реагировании на ранних стадиях, защите данных клиентов, уменьшении рисков мошенничества.
IntelForce помогает банковским учреждениям выявлять «тревожные звоночки» за рамками корпоративной сети и объединять их с внутренними расследованиями. Это будет способствовать созданию дополнительных возможностей недопущения развития серьезного дорогостоящего инцидента.
Вывод. Платформа IntelForce подразумевает проактивную концепцию - организация обнаруживает опасные признаки «слитых» данных или компрометации до того, как преступники взломают систему.
Для реализации этого подхода хорошо работают возможности мониторинга дарквеба, Threat Intelligence, управление поверхностью атаки, данные о скомпрометированных устройствах, OSINT-разведка. Специалисты ИБ смогут обнаруживать вероятные уязвимости, анализировать угрозы, внедрять полученную информацию в свои процессы безопасности.
Это не просто сбор сведений об угрозах, а преобразование данных в своевременные и аргументированные действия. Совокупность внешней аналитики и внутреннего мониторинга позволит организациям лучше отслеживать появляющиеся риски и предотвращать инциденты или уменьшать их последствия.
Softlist на правах Партнера IntelForce поможет выбрать оптимальный тарифный пакет. Специалисты нашего интернет-магазина предоставят консультацию о том, как правильно интегрировать платформу с вашими внутренними системами безопасности.